
Çalışanların yapay zekâ kullanımı nasıl denetlenir?
İş yerinde yapay zekâ kullanımını yasaklamak çoğu kez işe yaramaz; daha sağlam yol, çalışanlara onaylı bir araç vermek ve bunu politika, eğitim ve teknik kontrollerle desteklemektir. Önce hangi araçların fiilen kullanıldığını görün, sonra hangi veri türünün hiçbir araca girmeyeceğini yazın. Yani "iş yerinde ChatGPT kullanımı" bir yasak sorusu değil, bir veri ve yetki sorusudur.
Sorunun adı gölge yapay zekâ (shadow AI): çalışanların BT biriminin bilgisi ve onayı olmadan, kişisel hesaplarıyla kullandığı yapay zekâ araçları. Çalışan kötü niyetli değildir; e-posta taslağı yazmak, toplantı notunu özetlemek ya da bir sözleşmeyi sadeleştirmek ister. Sorun, yapıştırdığı metnin içinde müşteri adı, fiyat teklifi, kaynak kod ya da özlük bilgisi olabilmesidir. O metin hangi hesapta, hangi ülkede ve hangi saklama kuralıyla işlendiğini bilmediğiniz bir sisteme gider.
Bu yüzden denetim iki katmanlıdır. Organizasyonel kontroller kuralı koyar: politika, veri sınıfları, eğitim, sorumlu kişi. Teknik kontroller kuralı uygulatır: kurumsal giriş (SSO), kurumsal hesap, veri sızıntısı önleme (DLP) ve kayıtlar. Yalnızca biri yetmez. Politikası olup izleyemeyen kurum körleşir; yalnızca engelleyen kurum çalışanı kişisel telefona iter.
Kişisel veri söz konusuysa sorumluluk sizdedir: 6698 sayılı Kanun'un 12. maddesi, veri sorumlusunun gerekli teknik ve idari tedbirleri almasını ve kendi kurumunda Kanun'un uygulanması için denetim yapmasını ya da yaptırmasını öngörür. Çalışanın iş verisini kişisel hesabına yapıştırması da çoğu durumda bu sorumluluk çerçevesinde değerlendirilir.
İşveren hangi kontrol seçeneklerinden birini seçebilir?
Beş yaygın yaklaşım var. Çoğu kurum sonunda dördüncü ve beşinci satırı birleştirir.
| Seçenek | Ne sağlar | Başlıca risk |
|---|---|---|
| Hepsini yasakla | Net kural, kolay anlatım | Kişisel cihazdan kullanım, görünmez risk |
| Serbest bırak | Hız, sıfır sürtünme | Verinin nereye gittiği bilinmez |
| Kuralla izin ver | Düşük maliyet, esneklik | Kural var, uygulayan yok |
| Onaylı araç sağla | Veri kurumsal sözleşme altında | Seçim ve kurulum emeği gerekir |
| Onaylı araç + teknik kontrol | Kural uygulanır, iz kalır | İzleme sınırı aşılabilir |
Tablodaki ortak ders şu: yasak tek başına davranışı değil yalnızca görünürlüğü değiştirir. Çalışanın işini kolaylaştıran onaylı bir seçenek sunmadan getirdiğiniz her kural, bir sonraki gölge araçla karşılaşır.
Önce kurumda neyin kullanıldığını nasıl görürsünüz?
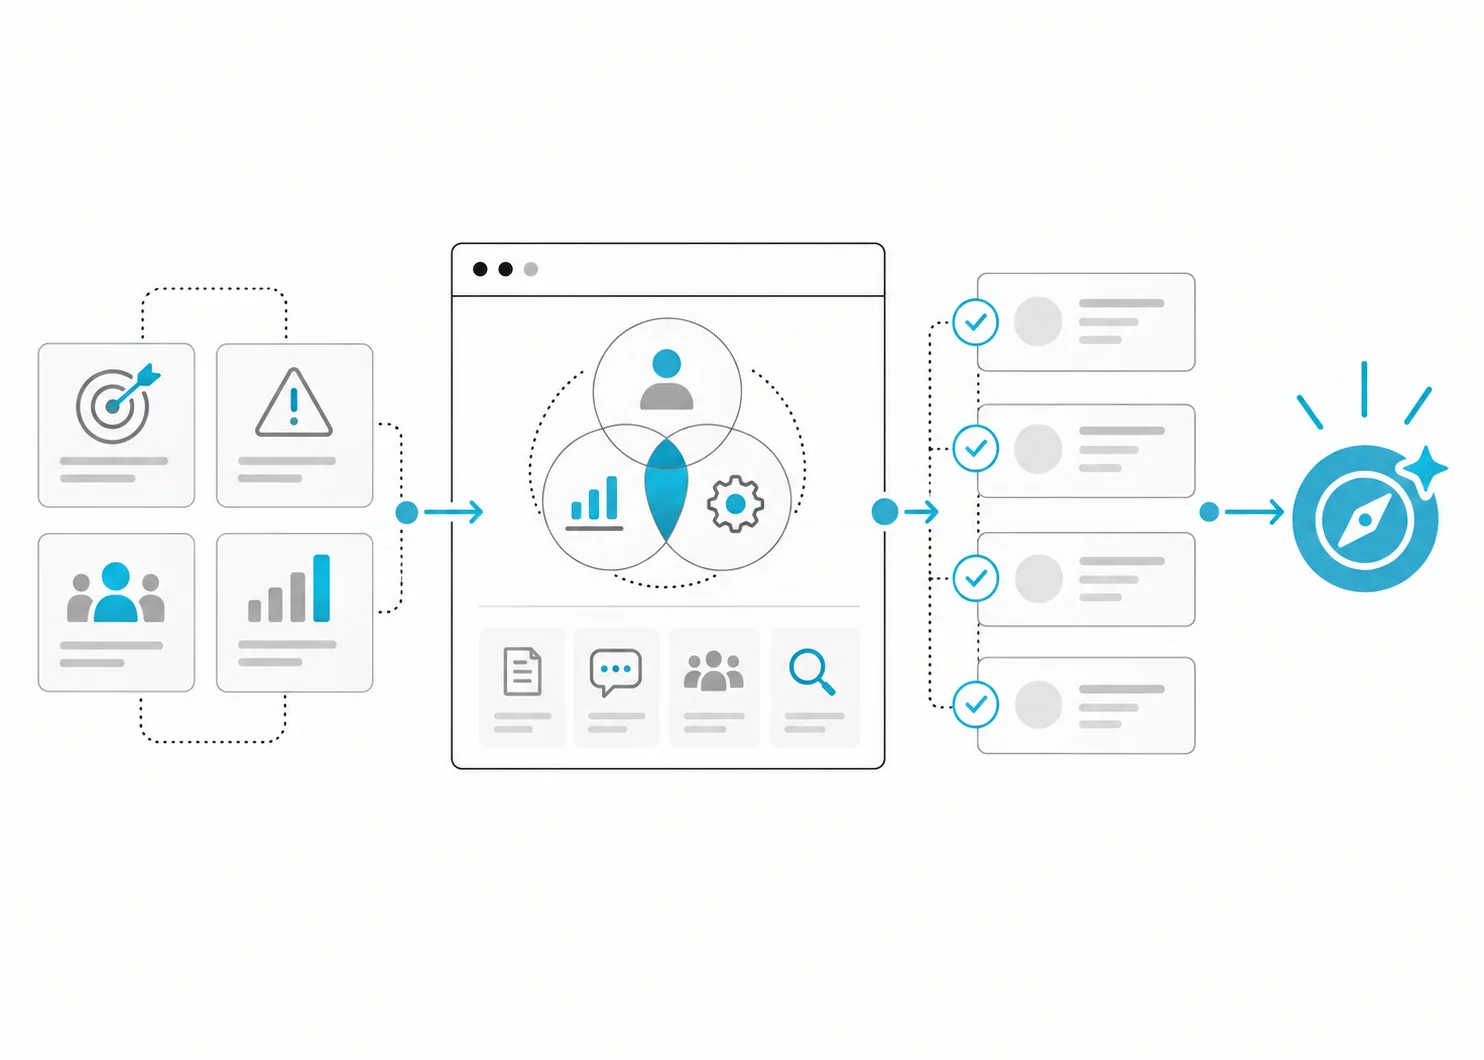
Kuralı yazmadan önce envanter çıkarın. Üç kaynak işe yarar.
- Kısa anket: "Hangi yapay zekâ araçlarını, hangi işte kullanıyorsunuz?" diye sorun ve cezasız olduğunu açıkça yazın. Dürüst yanıt almanın en güvenilir yolu budur.
- Ağ ve uygulama kayıtları: Güvenlik duvarı, proxy ya da bulut uygulama keşfi araçları hangi bulut uygulamalarına trafik gittiğini gösterir. Microsoft'un gölge BT keşfi belgesi, keşfedilen uygulamaların risk puanıyla değerlendirilmesini, onaylanmamış olarak işaretlenmesini ve proxy ya da güvenlik duvarında engellenmesini anlatır.
- Bölüm görüşmeleri: Satış, hukuk, insan kaynakları ve yazılım ekibiyle on dakikalık konuşmalar yapın. Her birimin riski farklıdır.
Çıkan listeyi üç gruba ayırın: onaylanacaklar, koşullu kullanılacaklar, engellenecekler. Bu liste aynı zamanda ilk politikanızın ham maddesidir.
Yazılı politika neyi içermeli?
İyi bir politika bir sayfayı geçmez ve "ne yapabilirim?" sorusuna yanıt verir. Şunları içersin:
- Veri sınıfları: Hangi veri herkese açık araçlara girebilir, hangisi yalnızca onaylı araca girebilir, hangisi hiçbir araca giremez. Kişisel veri, müşteri sözleşmeleri, kaynak kod, finansal tablo ve özlük bilgisi çoğu kurumda ikinci ve üçüncü gruptadır.
- Onaylı araç listesi: Adı, kullanım amacı, sorumlusu ve onay tarihi. Liste yaşayan bir belge olsun.
- Hesap kuralı: İş verisi için yalnızca kurumsal hesap. Kişisel hesap yasağının nedenini bir cümleyle açıklayın.
- Çıktı sorumluluğu: Yapay zekâ yanıtını kullanan kişi onun sorumlusudur. Müşteriye giden metin, hukuki görüş ve fiyat insan kontrolünden geçer.
- Olay bildirimi: Yanlışlıkla veri yapıştıran çalışan kime, ne kadar sürede haber verir? Bildirimi cezalandırmayın.
- İnceleme tarihi: Araçlar sık değişir; politikayı altı ayda bir gözden geçirin.
OWASP'ın hassas bilgi ifşası risk sayfası da kullanıcılara hassas bilgi girmekten kaçınma konusunda rehberlik verilmesini ve verinin saklanması, kullanılması ve silinmesine dair açık politikalar bulunmasını önerir. Politikanız en azından bu iki öneriyi karşılamalıdır.
Hangi teknik kontroller uygulanabilir?
Teknik kontrollerin amacı kuralı çalışanın hafızasına bırakmamaktır. Dört katman düşünün.
- Kurumsal giriş (SSO) ve yönetilen hesap: Onaylı araca yalnızca kurum hesabıyla girilsin. Kişi ayrıldığında erişim kapanır, kayıtlar kurumda kalır.
- Veri sızıntısı önleme (DLP): Kimlik numarası, kredi kartı gibi hassas bilgi türleri istemde yakalanıp engellenebilir. Microsoft Purview'ın Copilot için DLP belgesi, hassas bilgi türü içeren istemlerin işlenmesinin ve duyarlılık etiketli dosyaların kullanımının engellenebildiğini anlatır. Başka araçlarda benzer işlev tedarikçiye bağlıdır; satın almadan önce sorun.
- Ağ katmanı: Onaylanmamış uygulamaları proxy ya da güvenlik duvarında engellemek mümkündür, ama kurum ağı dışındaki cihazları kapsamaz.
- Kayıt ve saklama: Onaylı araçta kimin ne zaman kullandığı ve verinin ne kadar saklandığı yönetilebilir olmalı.
Hiçbir teknik kontrol sıfır risk getirmez. DLP tanımadığı bir veri desenini yakalayamaz; ağ engeli kişisel telefonu kapsamaz. Teknik kontrol, politikanın ve eğitimin yerini almaz, onları tamamlar.
Çalışan izleme nerede sınırı aşar?
Denetim ile gözetim arasındaki çizgiyi baştan çizin. Çalışanların istemlerini ya da yazışmalarını kaydetmek, kişisel veri işleme anlamına gelebilir. Bu durumda 6698 sayılı Kanun'un aydınlatma yükümlülüğü ile verinin "işlendikleri amaçla bağlantılı, sınırlı ve ölçülü" olması ilkesi değerlendirilmelidir.
Pratik bir yaklaşım şöyle: ne topladığınızı, neden topladığınızı ve ne kadar saklayacağınızı çalışanlara önceden yazılı olarak bildirin. Mümkünse içerik yerine meta veri (kim, hangi araç, ne zaman) izleyin. Kayıtlara yalnızca güvenlik ekibinin erişmesini sağlayın. Hukuk danışmanınızla görüşmeden içerik düzeyinde izleme başlatmayın. Kişisel hesap ve cihazların izlenmesi ayrıca dikkatli hukuki değerlendirme gerektirebilir.
Kişisel verinin yurt dışındaki bir hizmet sağlayıcıda işlenmesi ayrı bir konudur. KVKK'nın 24 Kasım 2025'te yayımladığı Üretken Yapay Zekâ ve Kişisel Verilerin Korunması Rehberi, bu sistemleri veri sorumlularının bakış açısıyla ele alır. Onaylı aracı seçerken işleme yeri ve aktarım dayanağı sorularının yazılı yanıtını isteyin.
Örnek: 80 çalışanlı bir şirkette üç aylık plan
Örneğin 80 çalışanlı bir muhasebe ve danışmanlık şirketi düşünün. Yönetim önce yasak koymuş, ancak anket yapılınca 80 kişiden 31'inin kişisel hesabıyla araç kullandığı ortaya çıkmış olsun (rakamlar varsayımsaldır).
- 1. hafta: Cezasız anket ve ağ kayıtlarından envanter. Sonuç: e-posta taslağı, özet çıkarma ve tablo açıklama en sık kullanım.
- 2-3. hafta: Üç veri sınıfı tanımlanır. Müşteri kimlik bilgisi ve vergi dosyaları üçüncü sınıfta, yani hiçbir genel araca girmez.
- 4-6. hafta: Kurumsal planlı tek bir araç seçilir, SSO bağlanır, DLP kuralı kimlik numaralarını yakalar. Kişisel hesaplar için geçiş tarihi duyurulur.
- 7-8. hafta: Bir saatlik eğitim: gerçek örneklerle "bunu yapıştırma, bunu yapıştır".
- 12. hafta: Kullanım, engellenen istem sayısı ve olay bildirimleri gözden geçirilir; kural gevşetilir ya da sıkılaştırılır.
Burada önemli olan kararların sırasıdır: önce görünürlük, sonra kural, sonra araç, en son izleme. Sırayı tersine çevirirseniz çalışanlar kuralı değil sizi atlatmayı öğrenir.
Denetimin işe yaradığını nasıl ölçersiniz?
- Onaylı araca geçen çalışan oranı.
- Kişisel hesap ve onaysız uygulama trafiğinin aylık değişimi.
- DLP tarafından engellenen istem sayısı ve yanlış alarm oranı.
- Olay bildirimi sayısı; sayının artması çoğu zaman güvenin arttığını gösterir.
- Eğitime katılım ve eğitimden sonra yapılan kısa test sonucu.
Sık yapılan hatalar
- Araç sunmadan yasak koymak ve kullanımın kişisel telefona kaymasına şaşırmak.
- Tek bir "yapay zekâ politikası" yazıp veri sınıflarını tanımlamamak.
- Çalışanlara haber vermeden istem içeriklerini kaydetmek.
- Ücretsiz sürümle kurumsal planı karıştırmak; veri kullanım ve saklama koşulları planlara göre değişir, sözleşmeden okunmalıdır.
- Eğitimi tek seferlik yapmak; araçlar ve riskler değiştikçe tekrarlanmalıdır.
- Yapay zekâ çıktısını insan kontrolü olmadan müşteriye göndermek.
Hatson Tech bu konuda nasıl yardımcı oluyor?
Hatson Tech, yapay zekâ danışmanlığı kapsamında kurumunuzun kullanım envanterini çıkarmanıza, veri sınıflarını ve onaylı araç seçeneklerini belirlemenize yardımcı olur. İlk görüşme ve keşif ücretsizdir; sabit fiyat yayımlamıyoruz, kapsamı birlikte netleştiriyoruz. Verinin dışarı çıkamayacağı durumlarda modeli sizin sunucularınızda da çalıştırabiliriz.
Kurumsal asistan seçeneklerini karşılaştırmak için şirket verisiyle kendi ChatGPT'nizi kurmak yazımıza, kişisel veri yükümlülükleri için KVKK üretken yapay zekâ rehberi yazımıza bakabilirsiniz.